
Auteur: Karl D’haveloose
Le 11 mai, Universal Robots a publié une alerte de sécurité concernant la vulnérabilité CVE-2026-8153, une faille de sécurité critique permettant l'injection de commandes dans le serveur du tableau de bord du système d'exploitation PolyScope 5. Ce problème peut sembler très technique, et peut-être aussi très spécifique à la marque. Mais en substance, cela signifie surtout que le robot est désormais lui aussi devenu vulnérable, comme peut l'être n'importe quel ordinateur. À la seule différence que le robot dispose d’une puissance de calcul encore plus importante.
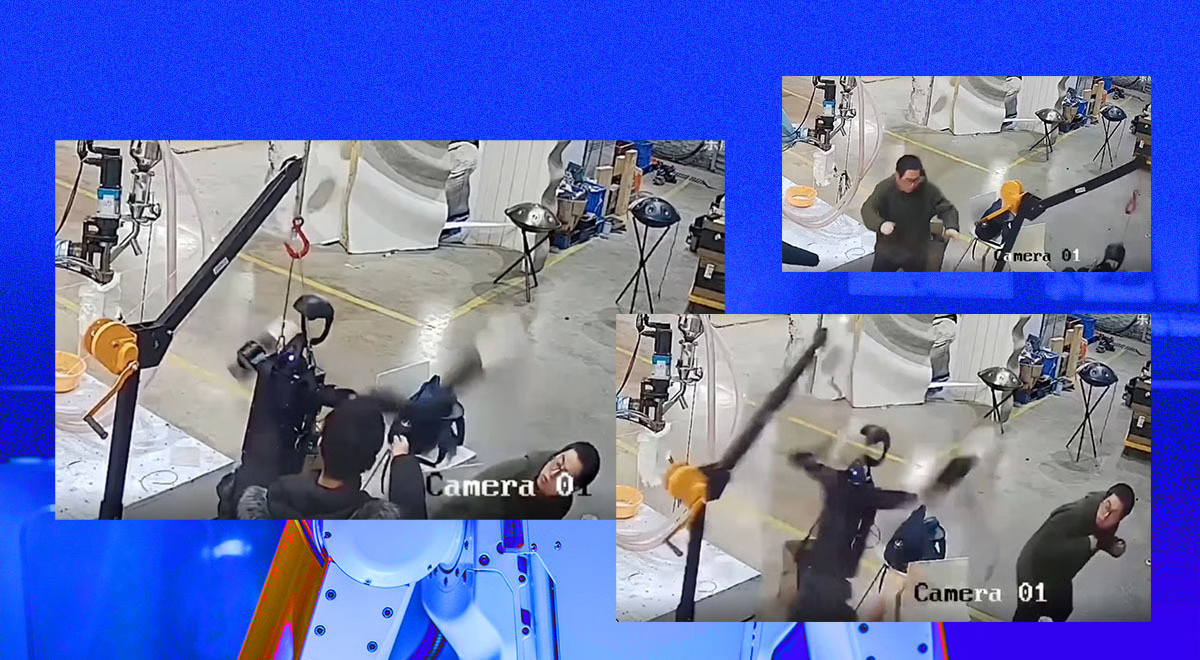
La vulnérabilité susmentionnée permet à un attaquant non authentifié disposant d'un accès au port réseau concerné d'exécuter des commandes sur le système d'exploitation du robot. Dans le cas d'Universal Robots, la note de gravité attribuée à cette vulnérabilité est de 9,8 sur l'échelle CVSS 3.1, raison pour laquelle le fabricant recommande vivement aux utilisateurs de mettre à jour leur logiciel vers la version PolyScope 5.25.1 ou toute autre version plus récente.
À elle seule, la sécurité physique ne suffit plus
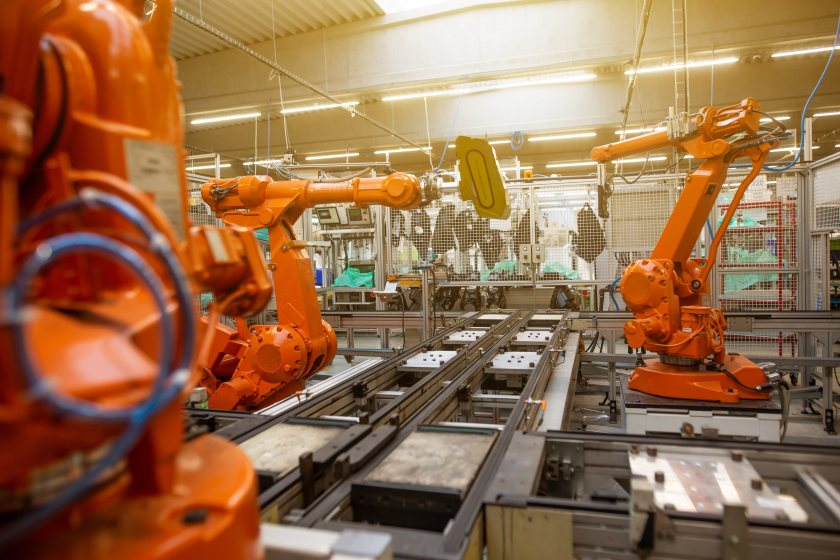
Cette bonne vieille cellule robotisée d'autrefois avait quelque chose de rassurant. Une barrière de sécurité, un contrôleur, un panneau de programmation, un bouton d'arrêt d'urgence… et rien d'autre ! Bien sûr, ce n'était jamais une mince affaire, mais au moins, on était sur quelque chose de très concret. On pouvait en faire le tour, y ajouter des panneaux d'avertissement et se convaincre que le danger était avant tout d'ordre mécanique. Le robot bougeant, il fallait simplement éviter que quelqu'un s'en approche au mauvais moment...
Aujourd'hui, on ne peut hélas plus raisonner de la sorte. Les robots modernes sont connectés à des réseaux et communiquent avec des systèmes de vision industrielle, des MES, des PGI, des services cloud, des appareils Edge, des jumeaux numériques, des systèmes de maintenance à distance et des plateformes de données. Les cobots collaborent plus étroitement avec les humains. Les modèles d'IA nécessitent des mises à jour, des données et des interfaces. Et tout cela transforme donc le robot non seulement en une machine, mais aussi en un système cyber-physique.
La sécurité traditionnelle des machines se concentre sur les carters de protection, les forces, les vitesses, les états de sécurité, les analyses de risques et le respect des normes. Tous ces aspects restent importants. Mais si les programmes de mouvement, les points d'accès aux commandes, les interfaces réseau ou les chemins d'accès aux mises à jour sont vulnérables aux intrusions, la sécurité informatique doit être prise en compte dans le débat sur la sécurité. En effet, un cobot conçu pour être sûr n'est en réalité sûr que dans la mesure où l'environnement dans lequel il opère l'est également.
L'attaquant ne s'intéresse pas aux structures organisationnelles.
Le problème pose des difficultés d'ordre organisationnel, car les responsabilités sont floues. Le service de production considère le robot comme un simple équipement. Le service informatique se concentre sur le trafic réseau. Le service de maintenance sur la disponibilité. Le service de sécurité sur les risques. Et l'intégrateur sur les interfaces. L'attaquant, lui, pense avant tout aux opportunités. Et rares sont ceux qui cherchent à savoir qui, en se basant sur la description des diverses fonctions, est réellement responsable au sein de l'entreprise.
Dans son communiqué, Universal Robots souligne que ses robots ne sont pas conçus pour être directement connectés à Internet, et que les robots accessibles via un réseau local peuvent être vulnérables aux attaques provenant de ce réseau. Il s’agit là d’une prise de conscience essentielle. De nombreux réseaux de production ayant évolué au fil du temps, ils sont segmentés de manière approximative et regorgent de systèmes autorisés à communiquer entre eux parce que cela était autrefois nécessaire – et que personne n’a ensuite osé changer quoi que ce soit –, le tout au nom du principe selon lequel 'on ne change pas une équipe qui gagne' ou d’autres adages dont les geeks nous abreuvent sans arrêt, du type 'if it ain’t broke, don’t fix it'.
Se déconnecter d'Internet n'est pas la solution
Une mauvaise réaction consisterait à nourrir une méfiance excessive à l'égard des robots en réseau. Sans connectivité, de nombreux gains de productivité seraient en effet pratiquement impossibles à réaliser. Le contrôle qualité piloté par l’IA, les processus robotisés adaptatifs, la maintenance prédictive, la gestion de flotte, l’optimisation énergétique, l’assistance à distance et les jumeaux numériques nécessitent tous des flux de données. L’usine du futur ne sera pas moins connectée, mais la connectivité devra tout simplement être gérée avec une plus grande maturité.
Tout commence par un 'état des lieux'. De nombreuses entreprises savent avec une précision tout à fait remarquable combien il y a de machines à café dans leurs bureaux, mais n’ont qu’une idée très approximative du nombre de contrôleurs, d’interfaces homme-machine (IHM), de systèmes robotiques, de postes de travail pour ingénieurs et de points d’accès à distance en service dans leur usine. Viennent ensuite la segmentation du réseau, le contrôle d’accès, les processus de gestion des correctifs, la surveillance, les stratégies de sauvegarde et la définition claire des responsabilités.
L'IA ne simplifie pas la question, mais la rend au contraire plus complexe
L'IA physique et la robotique adaptative renforcent encore davantage les exigences. Lorsque les robots ne se contentent pas d'exécuter des programmes, mais réagissent également de manière adaptative à l'aide de systèmes de vision industrielle, de modèles et de données de processus, de nouvelles questions émergent : quelle version du modèle a été approuvée ? Comment le comportement est-il validé après une mise à jour ? Quelles données influencent les décisions ? Comment éviter que des données de capteurs erronées n'entraînent des actions erronées ? À quel moment le système revient-il à un état sûr ? Tout cela peut être perçu comme une charge de travail supplémentaire, mais il s'agit en réalité d'un élément indispensable dans le contexte de l'industrialisation. Toute technologie passant d'un projet pilote à la production doit devenir gérable.
Les solutions à ce problème ne résident pas dans les 'antivirus pour robots'
La sécurisation des robots connectés nécessite une architecture à plusieurs couches. La première chose à faire est d’installer les correctifs : pour Universal Robots, cela signifie PolyScope 5.25.1 ou toute autre version supérieure. Vient ensuite la visibilité offerte par les plateformes de sécurité OT telles que Nozomi Guardian, Claroty xDome, Tenable OT Security, Dragos ou Cisco Cyber Vision. Ces plateformes indiquent quels robots, contrôleurs et systèmes techniques sont actifs sur le réseau et quels risques doivent être considérés comme des enjeux prioritaires. La deuxième couche est la segmentation : des pare-feu industriels et des dispositifs de sécurité tels que Siemens SCALANCE S, Phoenix Contact mGuard, Fortinet FortiGate Rugged, Moxa EDR ou TXOne EdgeIPS permettent d'empêcher l'accès aux cellules robotiques depuis des réseaux non autorisés. La troisième couche est l’accès à distance contrôlé : des solutions telles que Secomea, Ewon Cosy+ ou IXON remplacent les accès à distance improvisés par des connexions réglementées et contrôlables.
Le système immunitaire de l'usine intelligente
Pour la direction, le message doit être clair : la cybersécurité appliquée aux robots n’est pas un défi de niche réservé uniquement au service informatique. Elle entre aussi en ligne de compte lors des achats, de la planification de la production, de la sélection des intégrateurs, du choix des contrats de maintenance et de la gestion des risques. Lorsque vous achetez un robot, vous n’achetez plus seulement un dispositif mécanique et un système de commande. Vous achetez un accès aux mises à jour, des interfaces, des garanties de sécurité et, si nécessaire, la réactivité du fabricant ou de l’intégrateur.
L'ironie avec la nouvelle génération de robots, c'est que plus ils deviennent intelligents, plus ils peuvent être vulnérables. Avec plus de capteurs, plus de logiciels, plus de connectivité et plus d'autonomie, les avantages sont certes plus importants, mais la surface d'attaque est également plus grande. La peur n'est pas une stratégie, contrairement au réalisme professionnel. Lorsqu'une usine se dote d'un système nerveux complexe, elle a également besoin d'un système immunitaire. Et celui-ci ne doit pas être mis en place seulement après que le robot a soudainement commencé à faire des choses qui ne figuraient pas dans le cahier des charges.